Audun Vasland
Prosjektleder
417 62 031
av@wtek.no
Ingen enkeltstående løsning stopper alle cyberangrep. Moderne IT-sikkerhet handler om flere lag som beskytter virksomheten samtidig. I forbindelse med nasjonal sikkerhetsmåned ser vi nærmere på hvorfor lagdelt sikkerhet er blitt en sentral byggestein i moderne cybersikkerhet.
Lagdelt sikkerhet betyr at mennesker, rutiner og tekniske tiltak utfyller hverandre. Dersom ett lag svikter, skal andre lag kunne oppdage, stoppe eller begrense hendelsen.
Ikke nok med bare ett lag
Mange virksomheter investerer i IT-sikkerhet med et håp om å finne den ene løsningen som stopper alt. I realiteten så fungerer ikke det. Moderne cyberangrep er sjelden avhengige av én sårbarhet. De lykkes fordi flere små svakheter kan utnyttes i sammenheng.
Derfor bygger moderne sikkerhetsarbeid på et enkelt prinsipp: Forsvaret må bestå av flere lag. Målet er ikke å love at angrep aldri skjer, men å øke muligheten til å oppdage, stoppe og begrense konsekvensene før virksomhetens data, drift eller kunder blir rammet.
Få ville stolt på at ytterdøren alene beskytter et bygg. De fleste ønsker også adgangskontroll, alarm, gode rutiner og en plan for hva som skjer dersom noe går galt. Akkurat den samme tankegangen gjelder for IT-sikkerhet.
Flere muligheter til å bryte angrepskjeden
En angriper som ikke kommer inn gjennom e-post, kan forsøke å utnytte en feilkonfigurert skytjeneste. Hvis det ikke lykkes, kan vedkommende prøve å misbruke stjålne passord eller angripe en server direkte.
Når flere sikkerhetslag samarbeider, må angriperen passere flere barrierer. Samtidig får virksomheten flere muligheter til å oppdage og stanse angrepet underveis. Her begynner vi å se hva kjernen i lagdelt sikkerhet er.
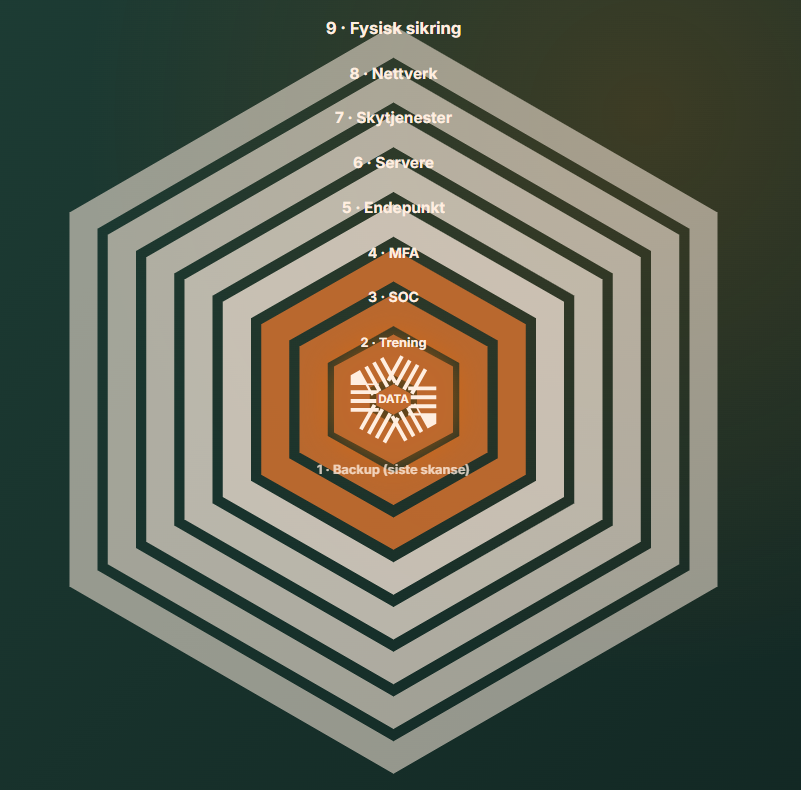
Ni lag rundt virksomhetens data
Vår modell bygger på NSM sine prinsipper for lagdelt sikkerhet og beskriver ni områder som til sammen dekker ulike deler av virksomhetens digitale hverdag. Det enkelte laget løser ikke alt alene. Verdien oppstår når lagene er tilpasset virksomhetens risiko og virker sammen.
Adgangskontroll og sikring av lokaler og utstyr reduserer risikoen for at uvedkommende får fysisk tilgang.
Opplæring og øvelser gjør medarbeidere bedre rustet til å kjenne igjen phishing og andre manipulasjonsforsøk.
Kontinuerlig overvåkning kan gjøre det mulig å oppdage uønsket aktivitet tidligere og reagere mer målrettet.
Sterk identitetsstyring og flere faktorer reduserer risikoen ved misbruk av passord og brukerkontoer.
PC-er, telefoner og nettbrett må holdes oppdatert, styres og overvåkes som innganger til virksomhetens data.
Oppdateringer, tilgangskontroll og hensiktsmessig segmentering beskytter systemer som er viktige for driften.
Riktig konfigurasjon, tilgangsstyring og overvåkning må følge med når data og tjenester flyttes til skyen.
Segmentering og kontrollmekanismer kan begrense muligheten for å bevege seg videre dersom en angriper får fotfeste.
Testede sikkerhetskopier og en plan for gjenoppretting er avgjørende når hendelser påvirker tilgjengeligheten.
Sikkerhet handler også om det å være eller gjøre seg klar: beredskap
Selv om vi gjør mange gode sikkerhetstiltak kan det ikke fjerne all risiko. Derfor bør virksomheter vite hva de skal gjøre dersom noe skjer, hvem som tar beslutninger, og hvilke systemer som må gjenopprettes først.
- Hvor raskt oppdager vi et mulig angrep?
- Hvem har ansvar dersom noe skjer?
- Hvor raskt kan vi gjenopprette kritisk drift?
- Vet vi hvilke data og tjenester som må beskyttes først?
Gode svar på disse spørsmålene er ofte like viktige som teknologien. Beredskap må være kjent, praktisk og øvd, ikke bare dokumentert.
Regelverk øker forventningene
NIS2 og norsk digitalsikkerhetslov løfter krav og forventninger knyttet til blant annet risikostyring, hendelseshåndtering, forretningskontinuitet, opplæring og tilgangskontroll. W-TEKs sikkerhetsmodell kobler de ni lagene mot disse temaene.
For mange virksomheter betyr dette at sikkerhet ikke kan behandles som et rent IT-spørsmål. Prioriteringer, ansvar og akseptabel risiko må forankres i ledelsen.
Bruk sikkerhetsmåneden til å ta status
Nasjonal sikkerhetsmåned er en god anledning til å stoppe opp og stille et enkelt spørsmål: Hvor mange lag har vi egentlig på plass, og ikke minst, virker de sammen?
I mange virksomheter finnes det gode enkelttiltak, men helheten kan være utydelig. Et nyttig første steg er å kartlegge hva som beskytter mennesker, identiteter, enheter, nettverk, servere, skytjenester og data, og hvor virksomheten er mest sårbar dersom ett tiltak svikter.
Sikkerhet er sjelden et produkt som kjøpes én gang. Det er et kontinuerlig arbeid med mennesker, rutiner og teknologi. Nettopp derfor er lagdelt sikkerhet et viktig prinsipp for virksomheter som vil redusere risiko og stå bedre rustet når noe skjer.
Kontakt oss i dag for sikkerhets skyld