ISO dukker stadig oftere opp når virksomheter arbeider med kvalitet, sikkerhet og miljø. Men hva betyr en ISO-sertifisering, hvilke krav stilles, og hva innebærer arbeidet for en bedrift?
ISO er en internasjonal organisasjon som utvikler standarder på en rekke områder. For virksomheter er noen av de mest kjente standardene knyttet til kvalitet, informasjonssikkerhet og miljø.
En ISO-standard gir et rammeverk for hvordan en virksomhet skal arbeide systematisk innenfor et bestemt område. Det betyr ikke at alle bedrifter skal arbeide på nøyaktig samme måte. Standarden beskriver kravene virksomheten må forholde seg til, mens bedriften selv må etablere prosesser og rutiner som passer egen organisasjon.
Det er systematikken som står sentralt.
Det holder ikke å si at «vi har kontroll på sikkerheten» eller «vi har gode rutiner for kvalitet». Virksomheten må kunne vise hvordan arbeidet styres og følges opp.
Fra gode rutiner til et system som kan dokumenteres
Mange virksomheter har allerede gode rutiner uten å være ISO-sertifisert. Forskjellen er at arbeidet med en ISO-standard setter tydeligere krav til struktur, ansvar, dokumentasjon, risikovurderinger, oppfølging og forbedring.
Det holder ikke å si at «vi har kontroll på sikkerheten» eller «vi har gode rutiner for kvalitet». Virksomheten må kunne vise hvordan arbeidet styres og følges opp.
Det kan være spørsmål som:
Hvem har ansvar for ulike områder?
Hvilke risikoer har virksomheten identifisert?
Hvilke tiltak er etablert for å håndtere dem?
Hvordan håndteres avvik når noe ikke går som planlagt?
Hvordan kontrollerer virksomheten at rutinene blir fulgt?
Hvordan brukes erfaringer til å forbedre arbeidet?
Det er dette som gjør ISO relevant langt utover selve sertifikatet.
ISO er ikke én standard
Når vi snakker om «ISO», snakker vi om flere ulike standarder. Nummeret bak ISO forteller hvilken standard det er snakk om.
Tre eksempler virksomheter ofte møter er:
ISO 9001 – kvalitetsledelse
Her står kvalitet og gode arbeidsprosesser sentralt. Standarden handler blant annet om hvordan virksomheten styrer prosesser, følger opp krav og arbeider med forbedringer.
ISO 27001 – informasjonssikkerhet
Denne standarden dreier seg om systematisk styring av informasjonssikkerhet. Risikovurdering, ansvar, sikkerhetstiltak og oppfølging er sentrale områder.
ISO 14001 – miljøledelse
Denne standarden retter seg mot virksomhetens miljøarbeid og hvordan miljøpåvirkning håndteres gjennom et systematisk miljøledelsesarbeid.
Felles for dem er tanken om at viktige områder i virksomheten skal styres på en gjennomtenkt måte, og ikke være avhengige av enkeltpersoner eller tilfeldigheter.
Hva skjer når virksomheten blir revidert?
En sertifisering handler ikke bare om å etablere et styringssystem. Virksomheten må kunne dokumentere at kravene etterleves.
Ved revisjoner blir arbeidet gjennomgått. Da ser man både på det som står i rutiner og prosedyrer, og på sammenhengen mellom kravene, dokumentasjonen og måten virksomheten arbeider på.
ISO er derfor ikke et prosjekt som er ferdig idet sertifikatet er på plass. Arbeidet må følges opp, avvik må håndteres, og systemet må utvikles sammen med virksomheten.
Manskalikkebareetableregodearbeidsmåter.Manskalkontrollereatdefungererogforbedre dem over tid.
Og hva med Miljøfyrtårn?
ISO 14001 og Miljøfyrtårn befinner seg på noe av det samme fagområdet fordi begge handler om systematisk miljøarbeid, men de er forskjellige sertifiseringsordninger.
Miljøfyrtårn stiller blant annet krav knyttet til energi, avfall, transport, innkjøp og arbeidsmiljø. W-TEK er selv Miljøfyrtårn-sertifisert og arbeider gjennom ordningen systematisk og dokumentert med egen miljøpåvirkning.
For en virksomhet er poenget ikke nødvendigvis å spørre hvilken ordning som er best. Det viktige er hvilke krav virksomheten møter fra kunder, markedet og egen organisasjon, og hvilket rammeverk som passer behovet.
Når ISO møter teknologi og informasjonssikkerhet
ISO-arbeid kan raskt bevege seg fra overordnede krav til konkrete spørsmål.
Innen informasjonssikkerhet kan organisering og risikovurderinger henge tett sammen med hvordan IT-miljøet er bygget opp og forvaltet. Servere, nettverk, brannmurer, tilgangsstyring, sikkerhetstiltak og dokumentasjon er områder hvor de tekniske løsningene må spille sammen med virksomhetens prosesser.
Det er et område W-TEK kjenner godt. Vi arbeider med teknisk drift, nettverk og sikkerhet, og bistår virksomheter med rådgivning og systematisk sikkerhetsarbeid.
Målet er ikke å gjøre ISO til et IT-prosjekt. Målet er å få teknologi, rutiner og ansvar til å henge sammen der standarden stiller krav som berører IT og informasjonssikkerhet.
ISO som en del av det daglige arbeidet
Den største verdien ligger ikke nødvendigvis i sertifikatet i seg selv. Et godt styringssystem skal hjelpe oss med å vite hva som skal gjøres, hvem som har ansvar, hvilke risikoer vi må håndtere, og hvordan vi lærer når noe ikke fungerer som planlagt.
For noen bedrifter starter arbeidet fordi en kunde eller en konkurranse stiller krav om dokumentasjon eller sertifisering. For andre handler det om et eget ønske om bedre struktur og kontroll. Når sertifiseringen er på plass, fortsetter jobben gjennom oppfølging, revisjoner og forbedringer.
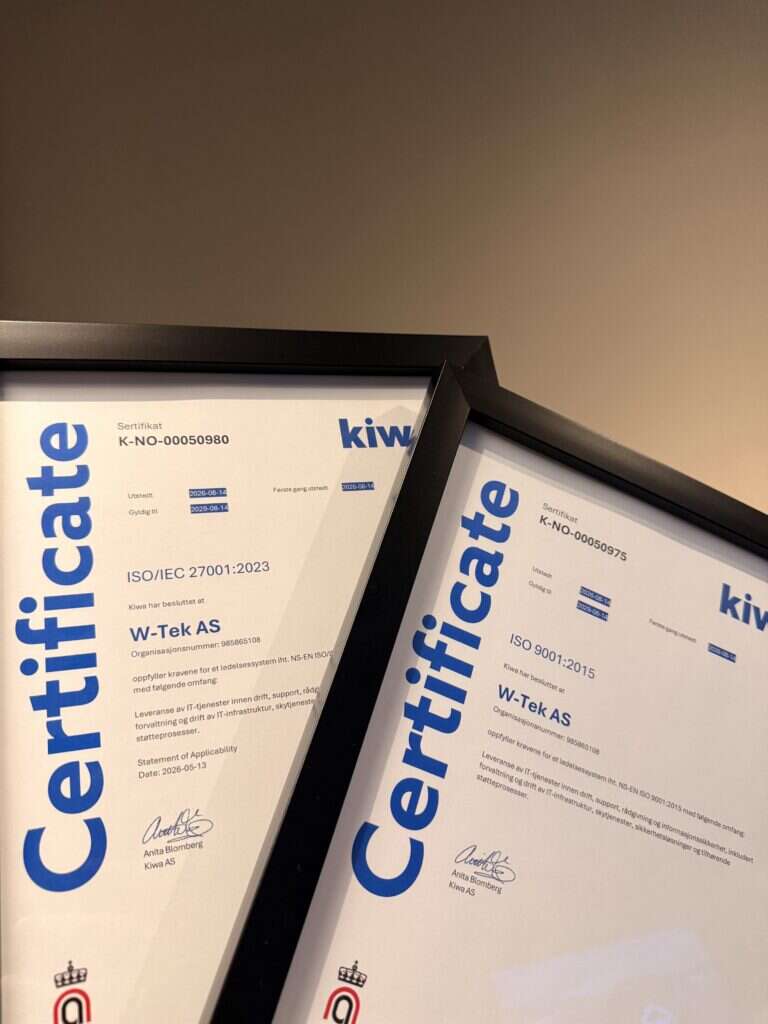
W-TEK er sertifisert etter de internasjonale standardene ISO 9001 for kvalitetsledelse og ISO 27001 for informasjonssikkerhet. Sertifiseringene er en viktig